Shopify Plus 스토어를 위한 새 고객 계정 로그인.
웹 검색 미리보기
HIKO Social Login Plus는 Shopify Plus의 새 고객 계정에 17개 이상의 소셜 로그인, Google One Tap, 이메일 OTP, 생체 인식 패스키를 제공합니다. 헤드리스, 모바일 앱, 웹훅, Klaviyo 동기화를 지원합니다.
HIKO Social Login Plus는 Plus 스토어 전용의 새 고객 계정 로그인을 제공하며, 헤드리스 스토어프론트와 모바일 앱을 완벽히 지원합니다. 17개 이상의 소셜 채널(WhatsApp, LINE, Apple, Kakao), Google One Tap, 또는 생체 인식 패스키와 결합된 비밀번호 없는 이메일 OTP로 즉시 로그인해 이탈을 줄이고 전환율을 높이세요. 프로필은 Klaviyo로 매끄럽게 동기화되며, 탄탄한 API와 웹훅, 유연한 스타일링, 15개 언어로 확장할 수 있습니다.
고객이 선호하는 모든 로그인 방식을 하나의 위젯에.
소셜 로그인
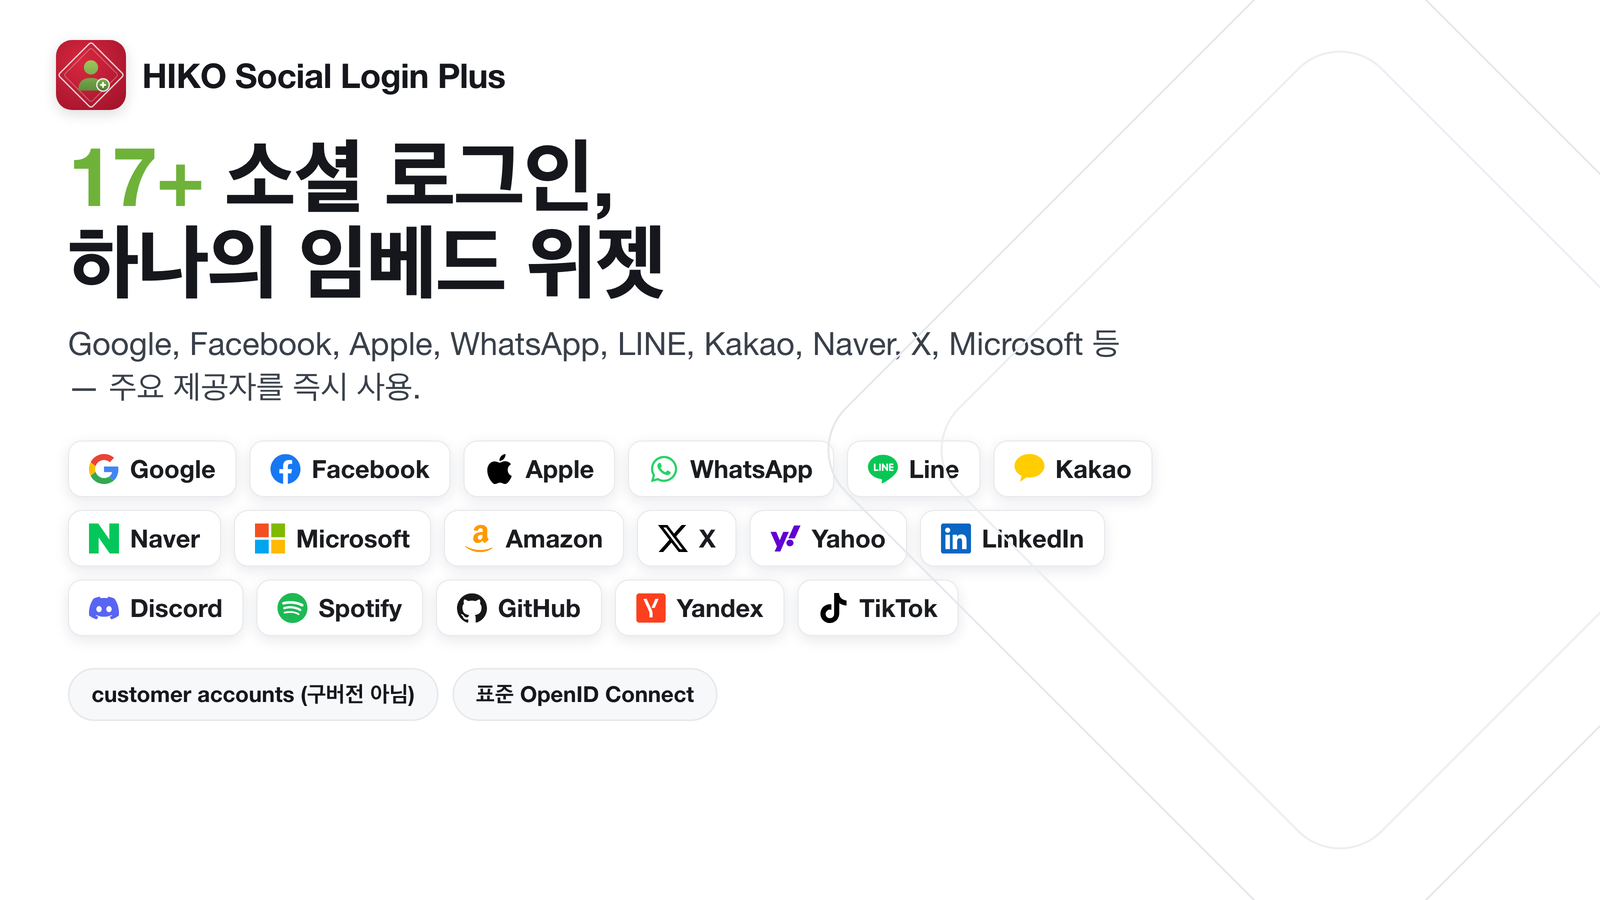
고객에게 비밀번호를 만들게 할 때마다 이탈 가능성이 커집니다. HIKO Social Login Plus는 17개 이상의 소셜 제공업체를 하나의 깔끔한 로그인 팝업에 모아, 고객이 이미 신뢰하는 계정 —— Google, Facebook, Apple, WhatsApp, LINE, Kakao, Naver 등 —— 을 사용하게 합니다.
표준 OpenID Connect를 기반으로 하므로 제공업체마다 자체 OAuth 클라이언트 ID와 시크릿을 사용할 수 있습니다. 종속되지 않으며, 동의 화면에는 귀사의 브랜드가 표시됩니다.
즉시 재방문
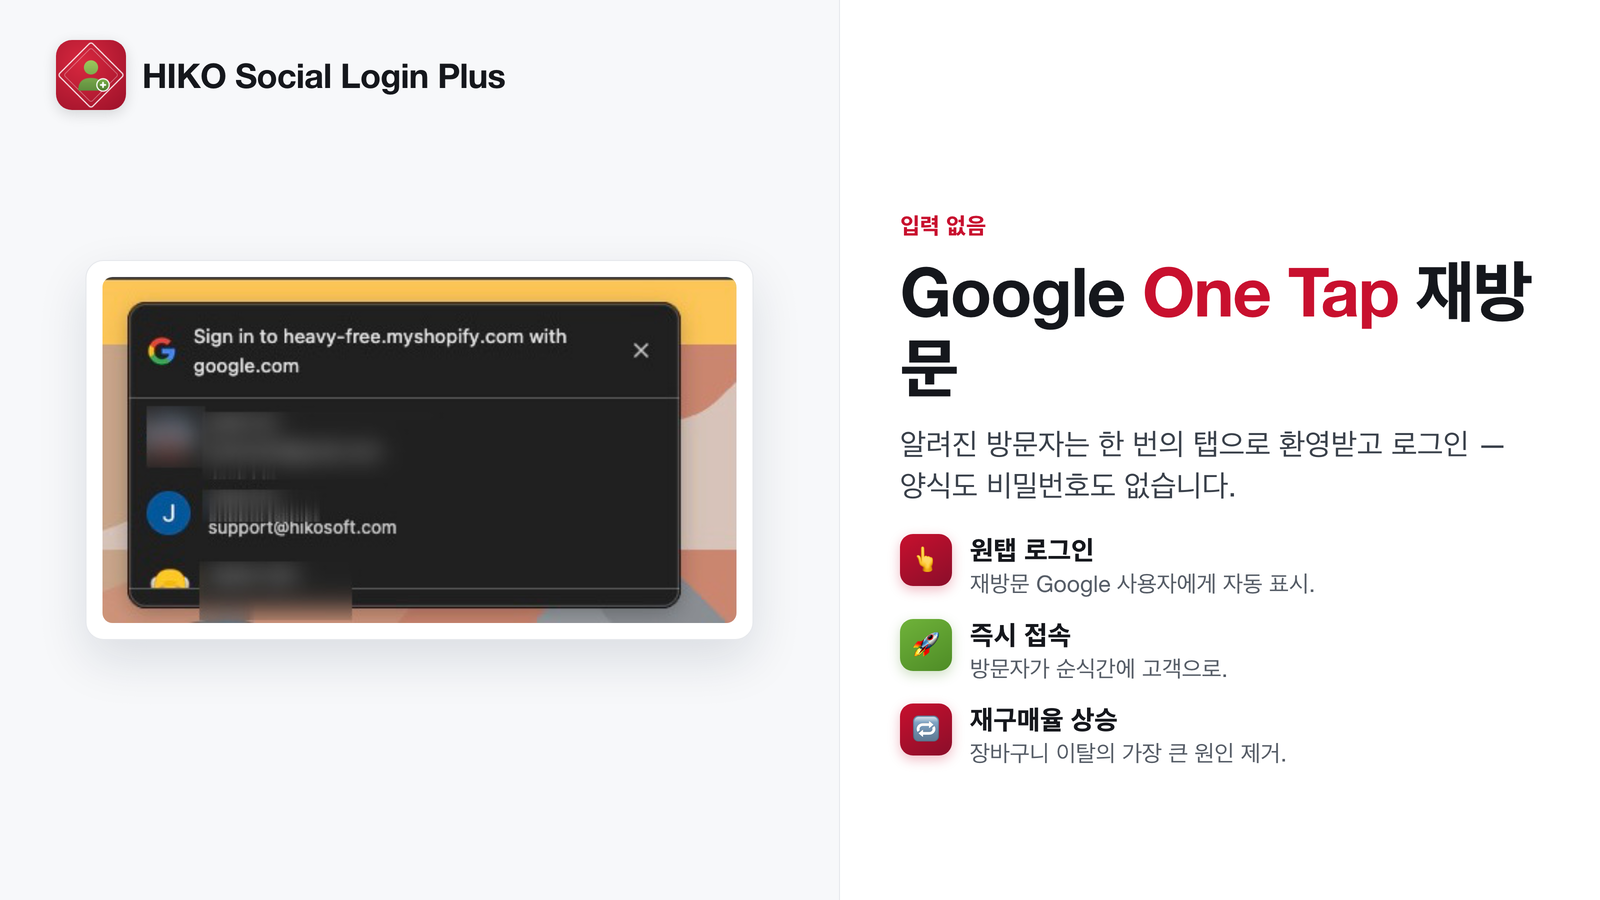
이전에 Google을 사용한 적 있는 로그아웃 상태의 방문자에게는 Google One Tap 프롬프트가 자동으로 표시됩니다. 입력도, 리디렉션도, 별도의 로그인 페이지도 없습니다 —— 보던 자리를 잃기 전에 계정으로 돌아옵니다.
재방문 고객에게 한 번의 탭과 잊어버린 비밀번호의 차이는, 주문 완료와 장바구니 이탈의 차이인 경우가 많습니다.
비밀번호 없음
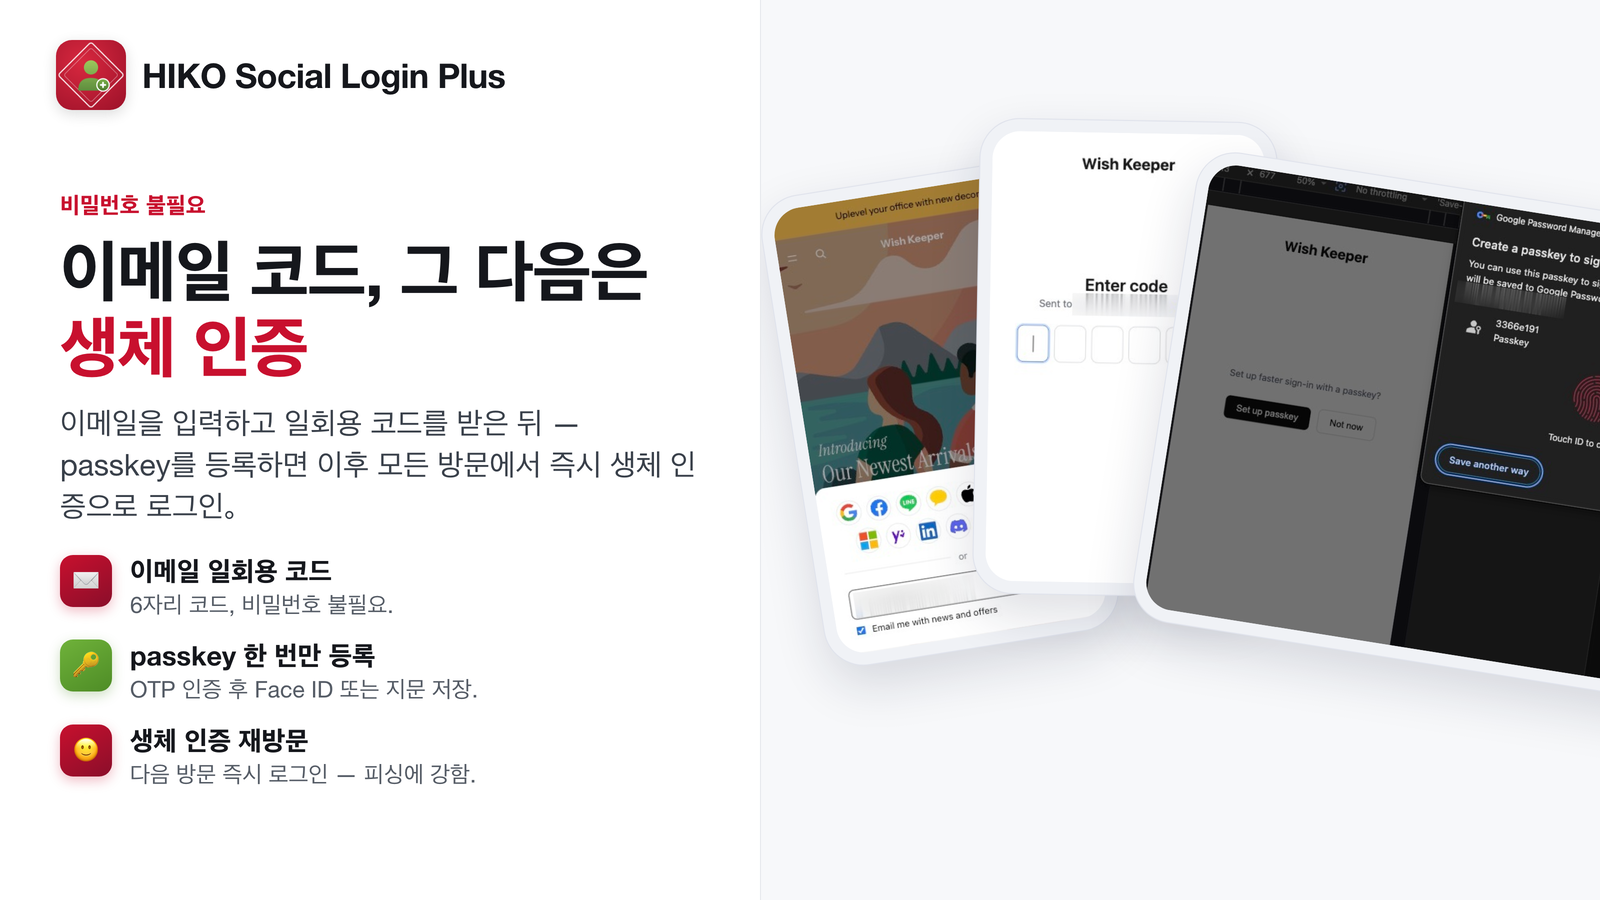
소셜 계정이 없는 고객은 이메일로 일회용 코드를 받아 바로 로그인합니다. 기억할 것도, 재설정할 것도 없으며, 보관해야 할 비밀번호도 없습니다.
인증이 끝나면 생체 인식 패스키 —— 지문, 얼굴 또는 PIN —— 를 활성화할 수 있어 다음 방문은 한 번의 탭이면 됩니다. 저장된 비밀번호의 편리함을 위험 없이 누리세요.
헤드리스와 모바일
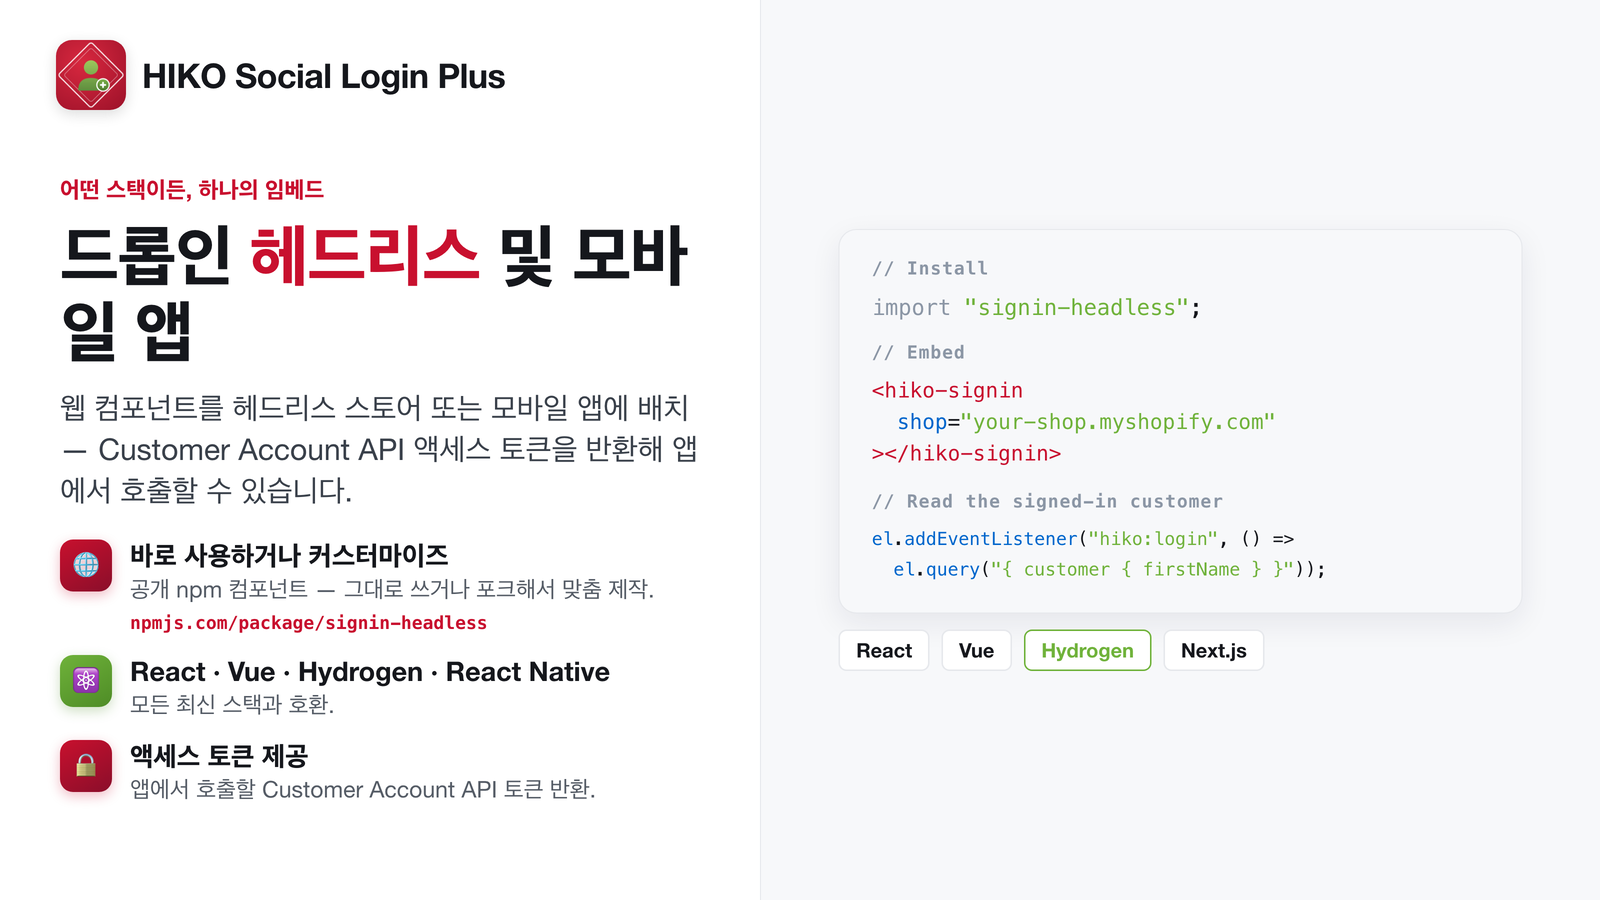
헤드리스 스토어프론트나 네이티브 모바일 앱이라고 해서 인증을 처음부터 다시 만들 필요는 없습니다. React, Vue, Hydrogen용 웹 컴포넌트를 삽입하면 Shopify 테마와 동일한 로그인 경험을 제공합니다.
웹훅과 API가 로그인 이벤트를 필요한 곳으로 전달하고, 고객 프로필은 Klaviyo로 바로 동기화되어 가입하는 순간 마케팅이 데이터를 확보합니다.
분석
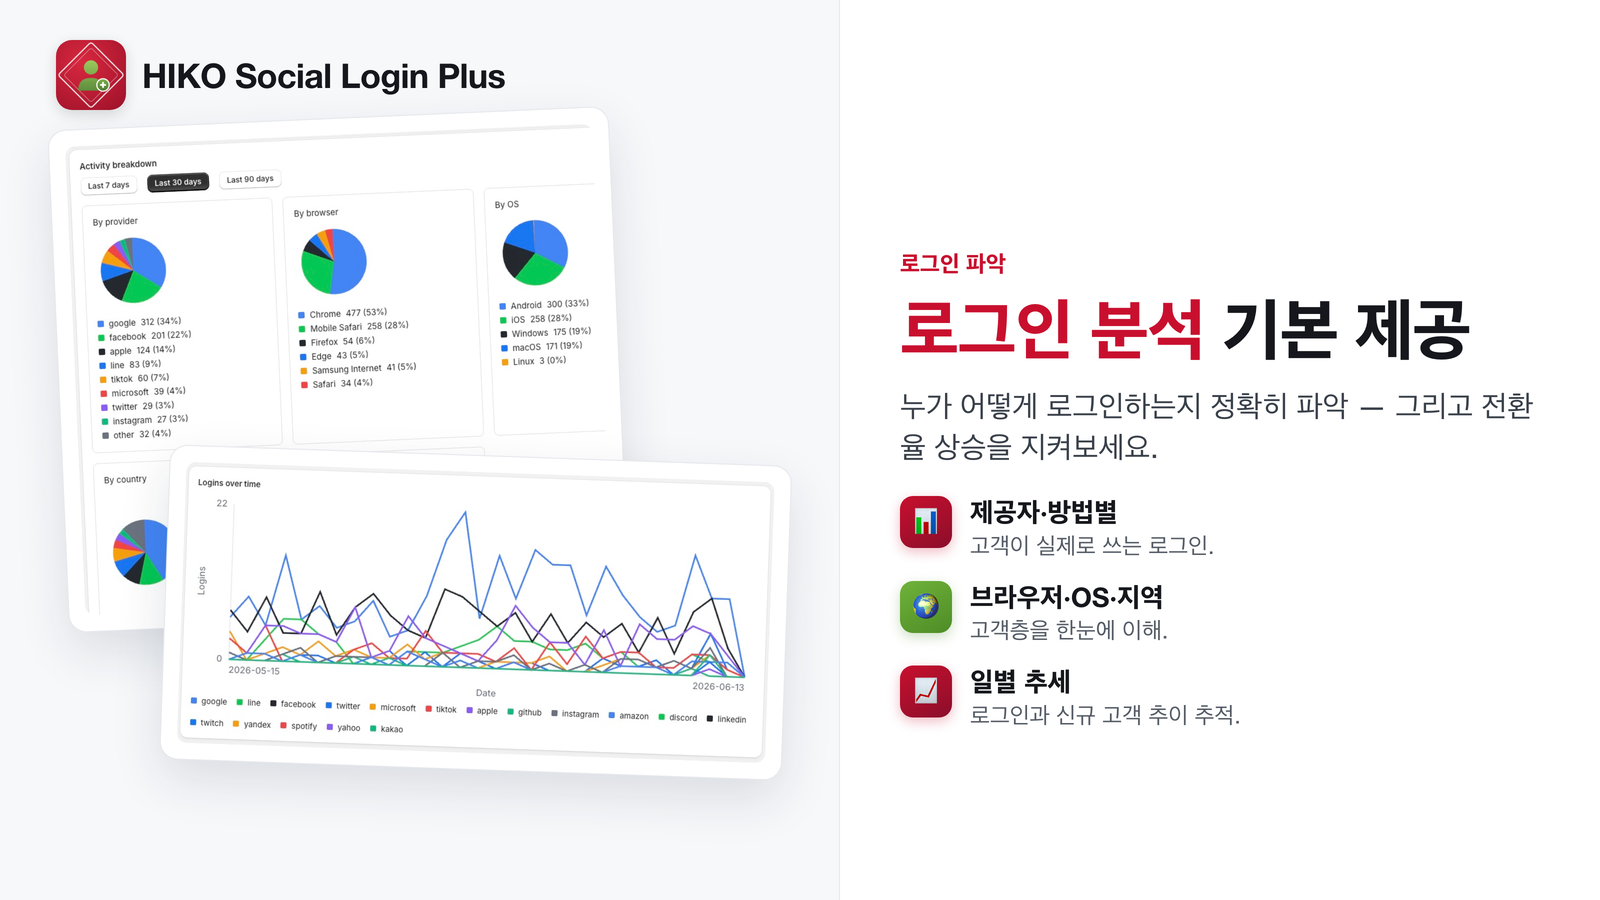
어떤 로그인 방식이 중요한지 추측하는 것은 비용이 큽니다 —— 아무도 쓰지 않는 제공업체를 계속 유지하면서, 정작 시장이 기대하는 것을 놓치게 됩니다. 로그인 분석은 제공업체, 기기, 브라우저, 지역별로 로그인을 나누어 보여줍니다.
아무도 쓰지 않는 것은 끄고, 고객이 계속 요청하는 것은 추가하며, 전환율에 미친 영향을 실제 수치로 입증하세요.
우리 브랜드답게
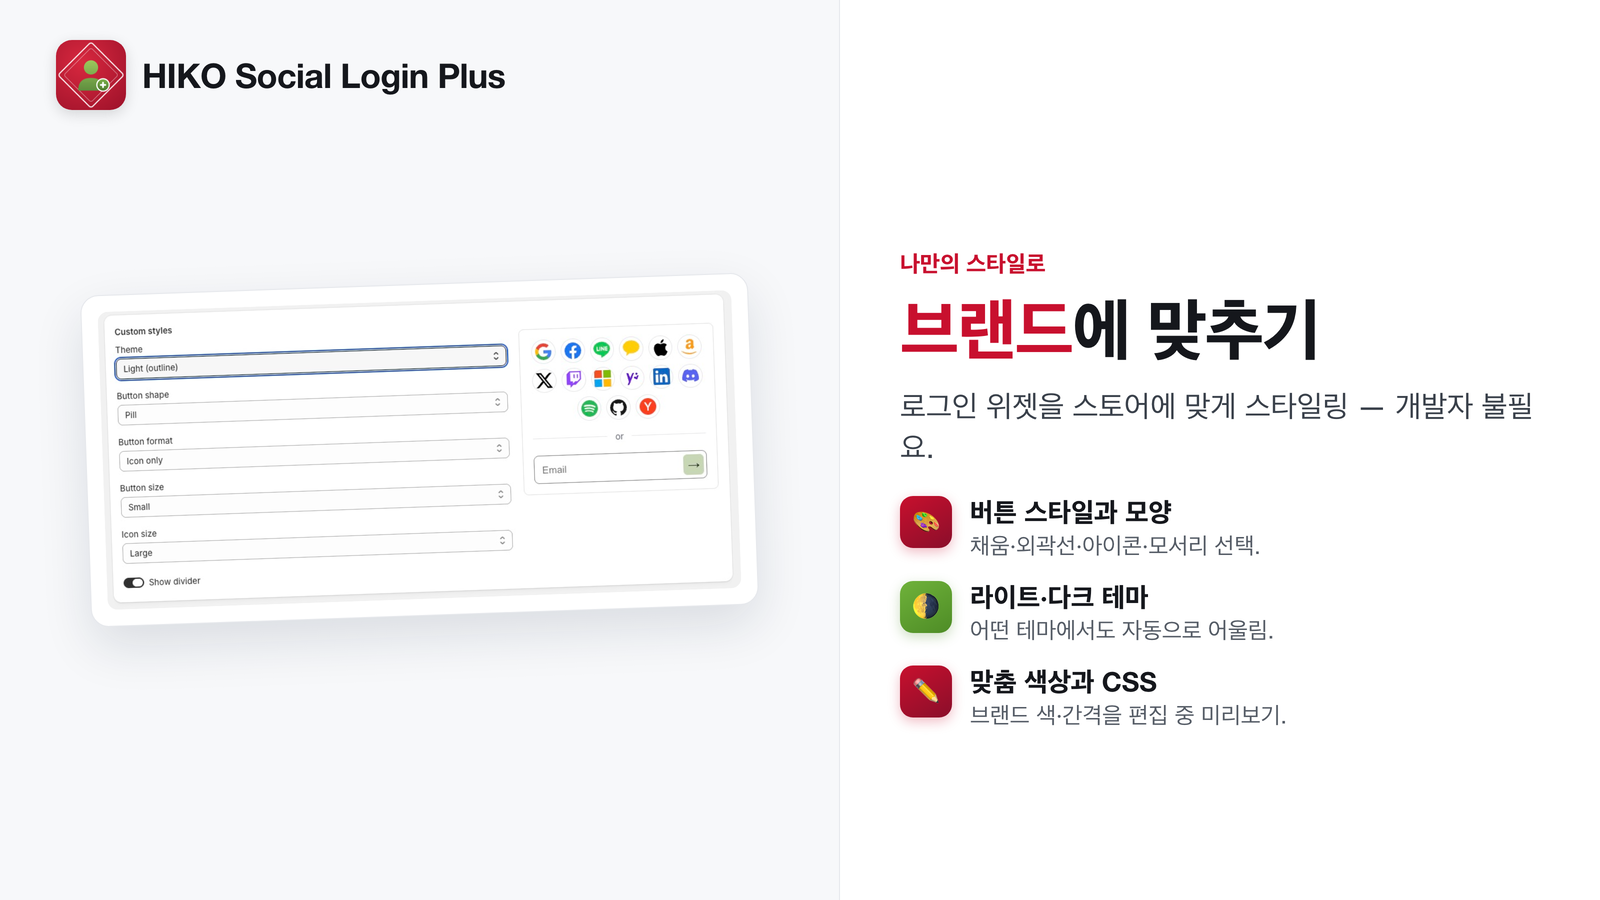
로그인 위젯은 많은 고객이 브랜드에서 가장 먼저 보는 화면이므로 남의 것처럼 보여서는 안 됩니다. 버튼 스타일, 테마, 색상을 브랜드에 맞게 조정하고, 위젯의 모든 문구를 관리자에서 편집하세요.
15개 언어를 기본 제공하며 스토어프론트 언어에 자동으로 맞춰지므로, 도쿄의 고객과 상파울루의 고객이 각자의 언어로 보게 됩니다.
오늘 Shopify Plus 스토어에 도입해야 할 여섯 가지 이유
요구하지 않은 비밀번호 하나하나가, 입구에서 잃지 않은 고객입니다.
Google One Tap과 생체 인식 패스키가 재구매 고객을 즉시 돌아오게 합니다.
글로벌 제공업체와 함께 WhatsApp, LINE, Kakao, Naver까지, 15개 언어로.
표준 OpenID Connect와 자체 제공업체 자격 증명. 인증 체계는 계속 귀사의 것입니다.
테마, 헤드리스 스토어프론트, 모바일 앱에서 동일한 로그인.
제공업체, 기기, 지역별 분석이 실제로 남길 가치가 있는 방식을 알려줍니다.
모든 기능이 포함된 단일 요금제
Shopify Plus 스토어를 위한 올인원 요금제
연간 플랜 $369/년
온라인 스토어에 소셜 로그인과 비밀번호 없는 로그인을 추가합니다. 고객은 Google, LINE, Facebook, Apple 등의 제공자로 로그인하거나, 이메일 또는 WhatsApp으로 받은 일회용 코드로 로그인하거나, 패스키로 로그인할 수 있습니다 — 비밀번호를 기억할 필요가 없습니다. 모든 로그인은 Shopify 고객 계정에 연결됩니다.
이 앱은 신규 고객 계정을 사용하는 Shopify Plus 스토어 전용입니다. 다른 요금제이거나 기존(레거시) 고객 계정을 사용 중인 스토어에서는 설정이 차단되고, 무엇을 변경해야 하는지 알리는 안내가 표시됩니다. 방금 업그레이드했거나 전환했다면 앱을 다시 열어 재확인하세요.
유료 구독이 필요합니다. 요금제와 가격은 Shopify 자체 구독 페이지에 표시되며 Shopify가 청구해 Shopify 청구서에 반영됩니다 — 저희가 별도로 청구하지 않습니다. 구독하기 전에는 앱을 열면 곧바로 그 구독 페이지로 이동하며, 구독이 활성화되어야 모든 설정 페이지가 열립니다.
개발 스토어(Plus 샌드박스 포함)는 구독이 필요 없으며 모든 기능을 그대로 쓸 수 있어, 먼저 구축하고 테스트하기에 적합합니다.
설치 화면에서 세 가지 권한을 요청하며, 각각 실제 기능에 대응합니다:
고객 데이터는 Shopify에서 보호된 고객 데이터에 해당하므로 이 권한들은 별도 승인이 필요합니다. 권한이 없으면 마케팅 동의 동기화와 기존 고객 매칭이 동작하지 않습니다.
반드시 해야 하는 유일한 설정 단계입니다. 이 앱 자체가 Shopify와 통신하는 ID 제공자입니다:
post-sign-out)으로 설정합니다. 이 필드를 건너뛰지 마세요 — 빠뜨리면 로그아웃이 불완전해집니다.각 제공자의 설정 가이드는 알맞은 콘솔로 바로 연결되고 정확한 단계를 나열합니다. 이 목록에서 제공자 순서를 직접 끌어 옮길 수도 있으며, 옆의 미리보기가 즉시 반영됩니다.
16개 소셜 제공자: Google, Facebook, Apple, LINE, Kakao, X (Twitter), TikTok, Amazon, Twitch, Microsoft, Yahoo, LinkedIn, Discord, Spotify, GitHub, Yandex. 여기에 이메일 일회용 코드, 패스키, WhatsApp 로그인도 있습니다. 위젯에 어떤 방식을 어떤 순서로 표시할지는 직접 선택합니다.
네. 모든 제공자에 대해 자체 OAuth Client ID와 secret을 사용할 수 있습니다 — 종속되지 않으며 동의 화면에 자사 브랜드가 표시됩니다. 일부 제공자에는 추가 옵션이 있습니다: Apple 키 정보, Amazon 지역, LINE 친구 추가 안내, Kakao 채널과 스코프, Google 아이콘 스타일 선택기.
네, 그리고 개발 스토어는 구독이 필요 없습니다. 두 가지만 유의하세요:
네. 고객은 WhatsApp으로 일회용 코드를 받습니다. 저희 공용 번호로 바로 시작하거나(고객당 하루 10건, 스토어당 하루 2000건, 비용은 저희 부담), ID 제공자 페이지에서 자체 WhatsApp Business 번호를 연결해 발송, 메시지 템플릿, 템플릿 버튼 유형, 스토어별 한도와 청구를 직접 관리할 수 있습니다.
이메일 로그인은 이메일로 받은 코드로 로그인하는 방식입니다(비밀번호 불필요). 인증이 끝나면 앱이 패스키(Face ID, 지문, 기기 PIN) 생성을 제안합니다 — 패스키는 일회용 코드 다음 단계의 업그레이드이지, 별개의 로그인 수단이 아닙니다. 둘 다 ID 제공자 페이지의 이메일 로그인 섹션(또는 대시보드 설정 가이드)에서 개별적으로 켜고 끌 수 있습니다.
네, ID 제공자 페이지의 이메일 로그인 섹션에서:
{code}, {shop}, {minutes} 같은 자리표시자를 제공합니다. 사용자 지정된 언어에는 "사용자 지정됨" 표시가 붙고 언제든 기본값으로 재설정할 수 있습니다.네. 같은 이메일 로그인 섹션의 사용자 지정 OTP 페이지에서 인증 페이지 전체의 HTML을 언어별로 다시 작성할 수 있습니다 — 제목, 코드 입력란, 재전송 링크까지 전부입니다. 편집 모드도 비주얼과 HTML 모두 제공합니다. 로그인에 실제로 필요한 요소가 HTML에 빠져 있으면 저장이 거부되고 무엇이 빠졌는지 알려주며, 운영 중인 페이지는 영향을 받지 않습니다.
OTP 페이지를 스토어프론트에서 호스팅 토글도 있습니다. 켜면 고객이 저희 도메인이 아니라 스토어의 도메인, 스토어의 테마 안에서 코드를 입력합니다. 기본값은 꺼짐이며, 앱이 설치된 온라인 스토어 테마가 필요합니다.
One Tap은 아직 로그인하지 않은 고객에게 Google의 원클릭 로그인 프롬프트를 표시합니다. 기본값은 꺼짐이며 — Google 설정을 마친 뒤 대시보드나 ID 제공자 페이지의 Google 행에서 켤 수 있습니다.
온라인 스토어의 로그인 위젯을 사용합니다. 소셜 제공자를 선택하거나 이메일(또는 WhatsApp 번호)을 입력해 일회용 코드를 받습니다. 인증이 끝나면 스토어에 로그인되고, 다음에 한 번의 탭으로 돌아올 수 있도록 패스키를 설정할 수도 있습니다. 위젯은 고객이 마지막으로 성공적으로 사용한 방식에 "마지막 사용" 배지를 표시해, 재방문 고객이 바로 찾을 수 있게 합니다.
설정한 로그인 방식이 그대로 나타납니다. 이 앱은 고객 계정에 ID 제공자로 등록되어 있으므로, 로그인으로 이어지는 모든 경로 — 결제, 계정 링크, URL 직접 입력 — 를 Shopify가 이 앱에 넘깁니다.
그러면 앱은 순서대로 시도합니다: 아직 유효한 "로그인 상태 유지" 세션이 있으면 그대로 조용히 로그인을 완료하고, 안 되면 저희가 호스팅하는 로그인 페이지를 보여주는데 거기 올라가는 것은 스토어프론트와 완전히 동일한 위젯입니다 — 같은 제공자, 같은 스타일과 문구. 이 경로를 위해 따로 설정할 것은 없습니다.
Shopify는 모든 로그인에 인증된 이메일 주소를 반드시 요구하며, 없으면 그 로그인을 차단합니다. X (Twitter), TikTok 같은 제공자는 항상 이메일을 반환하지는 않습니다.
이 경우 앱은 제공자 인가가 끝난 뒤 한 단계를 더 넣습니다: 고객이 이메일 주소를 입력하고 일회용 코드로 인증한 뒤에야 Shopify 로그인이 생성됩니다. 같은 사람이 다음에 같은 제공자를 쓸 때는 다시 묻지 않습니다 — 이 연결을 기억하기 때문입니다. 이 몇몇 제공자만 Google보다 단계가 하나 많아 보이는 이유입니다.
이메일이 같으면 그렇지 않습니다. 고객은 인증된 이메일 주소로 식별되므로, 먼저 Google을 쓰고 나중에 Facebook을 쓴 같은 사람도 두 이메일이 같다면 한 명의 고객입니다. 로그인 횟수는 합산되고 고객 분석에도 한 줄만 나타납니다.
이메일이 다르면 고객이 둘이 됩니다 — 동일인임을 증명할 수 없기 때문에 의도된 동작입니다. 합치려면 스토어프론트 위젯 페이지에서 다른 이메일로 계정 연결 허용을 켠 뒤, 고객이 로그인해 계정 페이지의 연결된 로그인 방법에서 직접 연결하게 하세요.
기존 고객에 연결되며 중복은 생기지 않습니다. 매칭 기준은 이메일입니다: 소셜 계정의 인증된 이메일이 스토어의 기존 고객과 일치하면, 그 로그인은 해당 고객으로 로그인되고 주문 내역과 주소가 모두 유지됩니다.
네. 스토어프론트 위젯 페이지에서 계정 페이지 블록을 추가하면, 로그인한 고객이 고객 계정 프로필 페이지에서 연결된 로그인 방법을 확인하고 연결을 해제하거나 새로 연결할 수 있습니다.
같은 섹션에는 다른 이메일로 계정 연결 허용 토글(기본 꺼짐)도 있습니다. 켜면 인증된 이메일이 계정 이메일과 다른 소셜 계정도 연결할 수 있고, 이후 그것으로 로그인하면 같은 계정으로 연결됩니다. 제공자 자체의 이메일을 덮어쓰므로, 고객이 본인 소유의 계정만 연결한다고 신뢰할 때만 켜세요.
네 가지 방법이 있고, 모두 스토어프론트 위젯 페이지에서 설정합니다:
/apps/signin으로 링크하면(예: 헤더 메뉴 항목) 전체 호스팅 로그인 페이지가 열립니다.기본적으로는 테마 본래의 링크를 그대로 씁니다. 자체 회원 허브가 있다면 스토어프론트 위젯 페이지에서 로그인 시 계정 페이지 링크(스토어 내 경로, 예: /a/accounts)를 설정하세요. 로그인한 고객이 헤더의 계정 아이콘을 누르면 그곳으로 이동합니다.
네, 스토어프론트 위젯 페이지에서 설정합니다. 로그인 후 리디렉션은 로그인한 원래 페이지, 그 전에 방문한 페이지, 또는 지정한 경로 중에서 고를 수 있습니다(참고: 이 설정과 무관하게 Google One Tap은 항상 고객을 원래 있던 페이지에 머무르게 합니다). 로그인 상태 유지(SSO 세션)를 쓰면 재방문 고객이 지정한 기간(1~90일, 기본 30일) 동안 로그인 상태를 유지해 방문할 때마다 다시 인증하지 않아도 됩니다. Shopify 자체 세션 기간을 전혀 건드리지 않도록 선택할 수도 있습니다.
네, ID 제공자 페이지의 사용자 지정 스타일 섹션에서: 테마, 버튼 모양, 크기, 레이아웃(아이콘 / 라벨 / 아이콘+라벨 / 라벨과 오른쪽 아이콘), 아이콘 크기, 구분선 — 여기에 고급 재정의로 배경과 테두리 색, 테두리 두께, 버튼 높이, 아이콘과 라벨 크기, 라벨 굵기와 색까지 지정할 수 있습니다.
더 세밀하게 제어하려면 사용자 지정 CSS를 켜세요. 현재 설정을 바탕으로 주석이 달린 완전한 CSS 템플릿(.hs-btn, .hs-lbl 같은 클래스)이 출발점으로 생성되므로 그것을 편집하면 됩니다. 언제든 설정을 기준으로 다시 생성할 수도 있습니다. 배경, 테두리, 버튼 높이는 CSS가 아니라 위쪽 필드에서 설정하세요. 모든 변경은 옆의 미리보기에 즉시 반영됩니다.
네. ID 제공자 페이지에서 아무 제공자나 펼치면 버튼 문구 필드가 있고, 언어별로 설정합니다 — 예를 들어 Google 버튼을 한국어와 일본어에서 다르게 쓸 수 있습니다. 비워두면 기본 번역이 사용됩니다.
네. 위젯은 15개 언어를 기본 제공하며 각 고객의 온라인 스토어 언어를 자동으로 따릅니다. 번역 페이지에서 로그인 위젯과 인증(OTP) 페이지의 모든 문자열을 언어별로 재정의할 수 있고, 목록에 없는 언어를 추가할 수도 있습니다. "기본값으로 재설정"은 해당 언어를 기본 문구로 한 번에 되돌립니다. 마케팅과 동의 체크박스 문구는 대신 ID 제공자 페이지의 Marketing opt-in 섹션에서 직접 편집합니다(역시 언어별이며 HTML을 지원합니다).
앱 관리자 화면 자체도 11개 언어를 제공하며 헤더의 언어 메뉴에서 전환할 수 있습니다.
체감할 만한 영향은 없습니다. 위젯은 Shopify 자체 CDN에서 제공되는 단일 번들 파일이며 defer로 로드됩니다 — 페이지가 렌더링된 뒤 실행되어 첫 화면을 막지 않습니다. 팝업과 카드 블록이 같은 파일을 공유하므로 한 페이지에서 한 번만 로드됩니다. 게다가 이미 로그인한 고객에게는 로그인 카드 블록이 아예 출력되지 않습니다.
네, ID 제공자 페이지의 Marketing opt-in 섹션에서 설정합니다. 로그인 시의 "새 소식과 혜택을 이메일로 받기" 체크박스는 고객의 Shopify 마케팅 동의 설정에 동기화됩니다. 미리 체크할지(참고: EU/영국의 GDPR·ePrivacy에서는 사전 체크가 허용되지 않습니다), 체크 해제 시 수신을 취소할지 선택할 수 있습니다. 같은 섹션에서 로그인 전에 약관 동의 체크박스를 필수로 만들 수도 있습니다. 두 체크박스의 문구와 링크는 여기서 언어별로 편집합니다.
아직 존재하지 않는 신규 고객이 체크한 경우, 그 동의는 보류되었다가 Shopify가 실제로 그 고객을 생성할 때 적용됩니다 — 방금 가입한 고객에게 동의 상태가 바로 보이지 않는 것은 정상이며, 누락이 아닙니다.
네. ID 제공자 페이지의 마케팅 플랫폼 섹션에서 API 키로 Klaviyo, Mailchimp, Omnisend에 연결합니다. "키 검증"으로 연결을 확인한 뒤 "목록 가져오기"로 고객을 추가할 리스트를 고르고, 로그인할 때마다 전원을 동기화할지 수신 동의한 고객만 동기화할지 선택합니다. 동기화된 고객에게 social-login이나 직접 정한 태그를 붙이고, Klaviyo에 소셜 로그인과 Google One Tap 로그인 지표를 만들 수도 있습니다.
네, ID 제공자 페이지의 소셜 로그인 아이덴티티 섹션에서:
uid_%(social)s_%(user_id)s이고 사용 가능한 변수는 %(social)s와 %(user_id)s입니다. (IP는 의도적으로 제공하지 않습니다. 로그인할 때마다 바뀌어 Shopify의 고객당 태그 250개 한도를 소진시키기 때문입니다.){{ customer.metafields.hiko.social_identities }}로 읽을 수 있습니다.네. Integrations 페이지에서:
네. Integrations 페이지에서 HTTPS 엔드포인트를 설정하고 customer.login, customer.connected, customer.created에 대해 아웃바운드 webhook을 켜세요. 모든 요청은 직접 생성한 비밀 키로 서명되며(X-HIKO-Signature), 테스트 이벤트 보내기 버튼, 최근 전송 기록, 바로 쓸 수 있는 Node.js 서명 검증 예제도 제공합니다.
고객 분석 페이지에 고객 목록과 개별 로그인 기록이 나오며 검색, 필터, CSV 내보내기를 지원합니다. 기간별 로그인 수와 제공자, 브라우저, 운영체제, 국가, 도시별 분포도 표시됩니다. 고객을 클릭하면 전화번호, 태그, 연결된 소셜 아이덴티티 같은 상세 정보를 볼 수 있고, 필요하면 로그인 기록과 함께 삭제할 수 있습니다. 대시보드에도 최근 로그인 활동과 7일 추이가 표시됩니다.
여기의 고객 수는 보통 Shopify 관리자의 총 고객 수보다 적으며, 그게 정상입니다. 이 페이지는 이 앱을 통해 로그인한 사람만 셉니다. 결제, 가져오기 등 다른 경로로 생성된 고객은 여기 나타나지 않습니다.
로그인 동작과 분석에 필요한 것만 보관합니다:
소셜 제공자 쪽의 고객 비밀번호는 저장하지 않으며, 제공자의 장기 액세스 토큰도 보관하지 않습니다. 위의 고객·로그인 데이터는 해당 고객이 삭제되거나 앱을 제거할 때까지 유지됩니다(다음 두 답변 참조).
두 가지 방법 모두 가능합니다:
저장된 비밀 값은 관리자에서 마스킹되어 표시되며 평문으로 브라우저에 다시 전송되지 않습니다. 저장할 때 비워두면 "저장된 값 유지"를 뜻하므로 실수로 지워지지도 않습니다. webhook 서명 키는 생성하는 순간에만 전체가 한 번 표시되니 그때 복사해 두세요.
사용자 지정 제공자의 Client secret은 언제든 재생성할 수 있고(확인을 요청합니다) 기존 값은 즉시 무효가 됩니다. 재생성 후에는 새 값을 Shopify 고객 계정 설정에 다시 붙여넣어야 하며, 잊으면 로그인이 중단됩니다.
제거 시점에 모든 설정(제공자, 자격 증명, 스타일, SMTP, 마케팅)이 삭제되고 로그인 세션도 무효화됩니다. 고객과 로그인 분석 데이터는 Shopify 규정에 따라 약 48시간 뒤 Shopify의 통지를 받아 함께 삭제됩니다.
따라서 재설치는 백지 상태에서 다시 시작하는 것입니다. 모든 제공자 자격 증명을 다시 입력해야 하고, Shopify 고객 계정의 사용자 지정 제공자도 새 Client ID와 secret으로 다시 설정해야 합니다. 고객 자체는 Shopify에 남지만(저희가 아니라 Shopify의 고객입니다), 누가 어떤 소셜 계정으로 로그인했는지에 대한 기록은 돌아오지 않습니다.
다음 순서로 확인하세요:
그 제공자에 표시된 Callback URL이 표시된 그대로 해당 제공자 콘솔에 등록되어 있는지 확인하세요. 스토어 도메인 callback은 자체 Google client를 사용할 때만 쓰입니다. 그 밖의 모든 경우(저희 공용 Google client 사용 포함)에는 제공자 필드 옆에 표시된 broker callback을 사용합니다. 값을 그대로 복사하세요.
이메일: 먼저 스팸함을 확인하도록 안내하세요. 사용자 지정 SMTP를 설정했다면 테스트 메일 보내기로 서버 설정과 발신 주소가 동작하는지 확인하세요 — 발신 도메인에 적절한 인증 레코드가 없으면 쉽게 스팸으로 분류됩니다. 또한 한 이메일 주소는 하루 최대 20개의 코드를 받을 수 있으며, 한도에 도달하면 고객에게 직접 안내가 표시됩니다.
WhatsApp: 자체 번호를 쓸 때는 메시지 템플릿이 Meta가 승인한 인증 템플릿이어야 하고, 템플릿 언어 코드도 입력한 값과 일치해야 합니다. 공용 번호의 한도는 고객당 하루 10건, 스토어당 하루 2000건입니다.
거의 대부분 로그아웃 후 리디렉션 URI 매개변수 이름이 설정되지 않아 생깁니다. "로그인 상태 유지"를 켜면 저희 쪽에서도 그 고객을 별도로 기억하므로, 그 기억을 지우려면 Shopify가 로그아웃 시점에 알려주어야 합니다.
Shopify 관리자 → 설정 → 고객 계정으로 돌아가 사용자 지정 제공자를 열고, 해당 필드가 post-sign-out(앱에 표시된 값과 동일)인지 확인하세요. 저장한 뒤 로그아웃을 다시 테스트합니다.
헤더의 지원 버튼으로 메시지를 보내주세요(첨부 파일 가능). 이메일로 답변드립니다.